Falha na plataforma da Prefeitura expôs sem senha ao menos 17 mil câmeras por cerca de cinco dias. O acesso ocorreu via site ligado à Sentinelx e atingiu equipamentos na nuvem da Monuv, com imagens ao vivo.
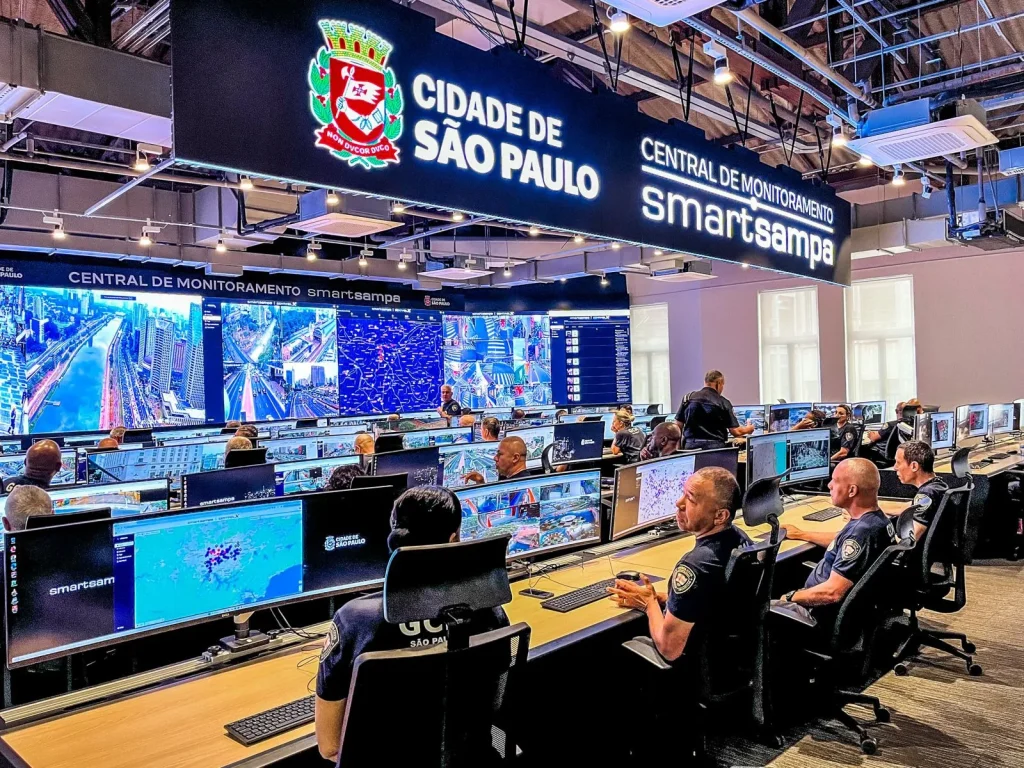
Uma nova falha de segurança na plataforma do Smart Sampa permitiu o acesso indevido a pelo menos 17 mil câmeras de empresas parceiras da Prefeitura de São Paulo. O acesso às imagens ocorreu sem a necessidade de senha durante pelo menos cinco dias, por meio de um site associado à Sentinelx, empresa responsável pela infraestrutura tecnológica do programa.
A vulnerabilidade afeta equipamentos hospedados na nuvem da Monuv, que integra a rede de provedoras do sistema municipal de vigilância. Durante a investigação, foi possível acessar imagens ao vivo de diversas ruas e expor endereços residenciais de figuras públicas. Entre os registros exibidos estavam imagens ligadas aos ex-presidentes Michel Temer e Fernando Henrique Cardoso. Outras autoridades também tiveram seus endereços monitorados indevidamente.
O sistema utilizava um código‑fonte aberto de um site da Sentinelx que expunha os endereços dos servidores sem pedir credenciais. Com isso, era possível acessar cadastros completos e links de transmissões privadas. A prática configura violação das diretrizes previstas na Lei Geral de Proteção de Dados.
Assim como em episódio anterior, repórteres foram até o bairro dos Campos Elíseos e apareceram nas câmeras com o jornal do dia para demonstrar que o acesso ocorria em tempo real. Os acessos irregulares só foram suspensos na última sexta‑feira, 30, depois que as empresas envolvidas receberam questionamentos sobre a confiabilidade do sistema.
O caso acontece pouco mais de dez dias depois de outra falha, ainda mais ampla, que permitiu a navegação por mais de 58 mil câmeras integradas ao sistema. Naquele episódio, revelado em 20 de outubro, um agente de segurança com acesso autorizado à plataforma foi afastado e é investigado pela Corregedoria da Guarda Civil Metropolitana por vazar centenas de logins, informações de agentes e o código‑fonte do sistema.
Relatórios sobre a segurança da plataforma indicam que chaves de entrada críticas da vigilância municipal permaneceram desprotegidas por 11 meses em um diretório de código aberto na internet. Ao explorar essa janela, foi possível expor 181 credenciais de acesso e registros de cerca de 6 mil agentes de segurança.
Autoridades responsáveis pela operação do sistema e pelas empresas provedoras vêm sendo questionadas sobre as medidas adotadas para corrigir as vulnerabilidades e para proteger os dados pessoais e a privacidade dos cidadãos. A sequência de incidentes destaca a dependência do sistema em fornecedores externos e levanta demandas por revisão das práticas de segurança e de governança dos dados na rede municipal de vigilância.